ISO 45001 Standardı: Madde Madde Şartlar ve Belgelendirme
ISO 45001 şartları, iş sağlığı ve güvenliği (İSG) yönetim sistemleri için uluslararası standart olan ISO 45001:2018'in 4 ile 10. maddeleri arasındaki "-malıdır" hükümleridir. Kuruluşun bağlamını, liderlik ve çalışanların katılımını, planlamayı, desteği, operasyonu, performans değerlendirmeyi ve iyileştirmeyi kapsar. Her kuruluş uygulayabilir; akredite bir kuruluştan belge almak isteğe bağlıdır.
Bu rehberde şartları madde madde ele alıyor, tetkikçinin göreceği dokümante edilmiş bilgileri listeliyor ve belgelendirme sürecini 1. aşama tetkikten üç yıl sonraki yeniden belgelendirmeye kadar anlatıyoruz. 2024'te nelerin değiştiğini ve belgenin neyi yapmadığını da göreceksiniz: ISO 45001 belgesi, 6331 sayılı Kanun'daki yükümlülüklerin yerini tutmaz.
ISO 45001 Nedir?
ISO 45001, işle ilgili yaralanma ve sağlık bozulmalarını önlemek ve güvenli, sağlıklı işyerleri sağlamak için bir İSG yönetim sisteminin şartlarını belirleyen uluslararası bir standarttır. Tam adı Occupational health and safety management systems — Requirements with guidance for use (İSG yönetim sistemleri — Şartlar ve kullanım kılavuzu). ISO tarafından Mart 2018'de yayımlandı ve ISO/TC 283 teknik komitesi tarafından yürütülüyor (ISO).
| Konu | Bilgi |
|---|---|
| Güncel sürüm | ISO 45001:2018, 1. baskı (2024'teki son gözden geçirmede geçerliliği teyit edildi) |
| Tadil | ISO 45001:2018/Amd 1:2024, Climate action changes (iklim eylemi değişiklikleri), Şubat 2024 |
| Yeni sürüm | ISO/DIS 45001 hazırlanıyor; ISO, revizyonun ISO 45001:2027 olarak yayımlanmasını planlıyor |
| Kimler uygulayabilir | Büyüklüğü, türü ve faaliyeti ne olursa olsun her kuruluş (Madde 1) |
| Yapı | 10 madde; şartlar 4–10. maddelerde; Ek A kullanım kılavuzu |
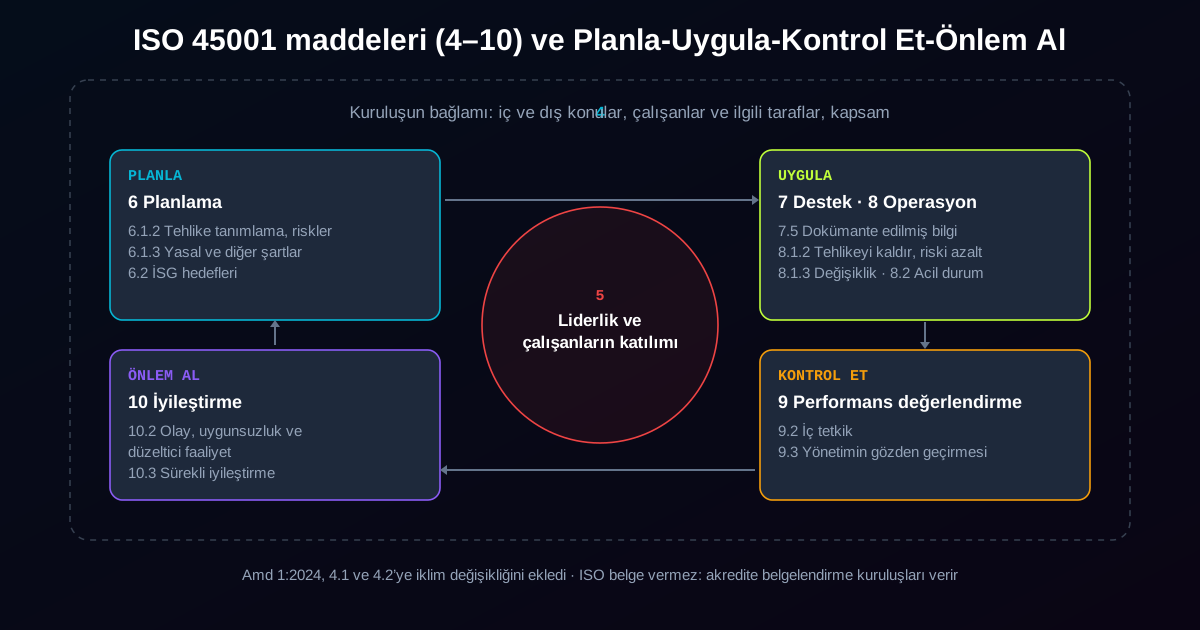
| Yöntem | Planla-Uygula-Kontrol Et-Önlem Al (PUKÖ, Giriş 0.4) |
| Yerini aldığı standart | OHSAS 18001:2007 |
Standardın kendi giriş ve kapsam bölümünden üç nokta sık karıştırılıyor:
- Performans kriteri koymaz. ISO 45001, İSG performansı için belirli kriterler belirlemez ve sistemin nasıl tasarlanacağını dikte etmez. Yönteminizi, risk kriterlerinizi ve hedeflerinizi siz belirlersiniz.
- Konusu ürün değil, insandır. Ürün güvenliği, maddi hasar veya çevresel etkiler, çalışanlara ve ilgili taraflara yönelik riskler dışında kapsam dışındadır.
- Belge almak iki yoldan biridir. Giriş bölümüne (0.5) göre kuruluş, standarda uygunluğunu kendi beyanıyla da gösterebilir, dış bir kuruluşun belgelendirmesiyle de.
ISO 45001, ISO'nun yönetim sistemi standartları için kullandığı ortak yapıyı (üst düzey yapı, yaygın adıyla Annex SL) izler. Madde numaraları ve temel şartların çoğu ISO 9001 ve ISO 14001 ile aynıdır; bu da entegre bir yönetim sistemi kurmayı kolaylaştırır.
ISO 45001 Şartları: Madde Madde Tablo
1–3. maddeler kapsam, atıf yapılan standartlar (yoktur) ve 37 terim ile tanımdan oluşur. Tetkik edilen şartlar 4. maddeden başlar. Aşağıdaki tablo ISO 45001:2018'in tüm madde ve alt madde başlıklarını ve her birinin ne istediğini kendi cümlelerimizle özetliyor. Başlıkları İngilizce asıllarından çevirdik; TS ISO 45001'deki resmî karşılıklar küçük farklılıklar gösterebilir. Bu bir çalışma özetidir, standardın metni değildir; sistemi kurarken ya da tetkik ederken standardın kendisini kullanın.
| Madde | Başlık | Ne ister (özet) |
|---|---|---|
| 4 | Kuruluşun bağlamı | |
| 4.1 | Kuruluşun ve bağlamının anlaşılması | Amaçlanan İSG çıktılarına ulaşmanızı etkileyen iç ve dış konuları belirleyin. 2024 tadilinden beri iklim değişikliğinin sizin için ilgili bir konu olup olmadığına da karar verin. |
| 4.2 | Çalışanların ve diğer ilgili tarafların ihtiyaç ve beklentilerinin anlaşılması | Çalışanlar dışındaki ilgili tarafları (yükleniciler, denetim makamları, müşteriler, komşular), beklentilerini ve bunlardan hangilerinin yasal ya da diğer şart hâline geldiğini belirleyin. Tadil, ilgili tarafların iklimle ilgili şartları olabileceğine dair bir not ekledi. |
| 4.3 | İSG yönetim sisteminin kapsamının belirlenmesi | Sistemin sınırlarını (sahalar, faaliyetler, kontrolünüzdeki işler) belirleyin; kapsamı dokümante edilmiş bilgi olarak erişilebilir tutun. |
| 4.4 | İSG yönetim sistemi | Sistemi ve gerekli prosesleri kurun, uygulayın, sürdürün ve sürekli iyileştirin. |
| 5 | Liderlik ve çalışanların katılımı | |
| 5.1 | Liderlik ve taahhüt | Üst yönetim, işle ilgili yaralanma ve sağlık bozulmalarının önlenmesinden genel sorumluluk ve hesap verebilirliği üstlenir; İSG'yi iş süreçlerine entegre eder, kaynak sağlar ve olay, tehlike, risk ve fırsat bildiren çalışanları misillemeden korur. |
| 5.2 | İSG politikası | Güvenli ve sağlıklı çalışma koşulları, yasal ve diğer şartların yerine getirilmesi, tehlikelerin ortadan kaldırılması ve risklerin azaltılması, sürekli iyileştirme ve çalışanlara danışma ile katılım taahhütlerini içeren bir politika yazın; duyurun ve erişilebilir tutun. |
| 5.3 | Kurumsal roller, sorumluluklar ve yetkiler | İSG rollerini her kademede atayın, duyurun ve dokümante edilmiş bilgi olarak tutun. Her kademedeki çalışan, kontrol ettiği konulardan sorumludur. |
| 5.4 | Çalışanlarla istişare ve çalışanların katılımı | Yönetici olmayan çalışanlar dâhil çalışanlara danışmak ve onları tehlike tanımlama, risk değerlendirmesi, olay incelemesi ve kontrol tedbirlerinin belirlenmesine katmak için prosesler kurun. Zaman, eğitim eksikliği ya da misilleme korkusu gibi engelleri kaldırın. |
| 6 | Planlama | |
| 6.1 | Riskleri ve fırsatları ele alma faaliyetleri | |
| 6.1.1 | Genel | Sistemi bağlamı dikkate alarak planlayın; ele alınması gereken riskleri ve fırsatları belirleyin, bunlar ve prosesleriniz hakkında dokümante edilmiş bilgi tutun. |
| 6.1.2 | Tehlikelerin tanımlanması ile risklerin ve fırsatların değerlendirilmesi | |
| 6.1.2.1 | Tehlikelerin tanımlanması | Rutin ve rutin olmayan işleri, işin organizasyonunu (iş yükü, çalışma süreleri, taciz ve zorbalık), geçmiş olayları, acil durumları, kişileri (çalışan, yüklenici, ziyaretçi) ve değişiklikleri kapsayan sürekli ve proaktif bir tehlike tanımlama prosesi işletin. |
| 6.1.2.2 | İSG risklerinin ve İSG yönetim sistemine yönelik diğer risklerin değerlendirilmesi | Belirlediğiniz tehlikelerden doğan riskleri, önceden tanımlayıp dokümante ettiğiniz yöntem ve kriterlerle değerlendirin. |
| 6.1.2.3 | İSG fırsatlarının ve İSG yönetim sistemine yönelik diğer fırsatların değerlendirilmesi | İşi çalışana uyarlamak veya tehlikeyi kaldırmak gibi İSG performansını iyileştirme fırsatlarını arayın. |
| 6.1.3 | Yasal şartların ve diğer şartların belirlenmesi | Tehlike ve risklerinize uygulanan güncel yasal ve diğer şartları belirleyin, bunlara erişimi sağlayın ve dokümante edilmiş bilgi olarak tutun. |
| 6.1.4 | Faaliyetlerin planlanması | Riskler, fırsatlar, yasal şartlar ve acil durumlar için faaliyetleri kontrol hiyerarşisini dikkate alarak planlayın ve sisteme entegre edin. |
| 6.2 | İSG hedefleri ve bunlara ulaşmak için planlama | |
| 6.2.1 | İSG hedefleri | İlgili birim ve kademelerde, politikayla tutarlı, ölçülebilir (ya da değerlendirilebilir) hedefler koyun. |
| 6.2.2 | İSG hedeflerine ulaşmak için planlama | Her hedef için ne yapılacağını, kaynakları, sorumluyu, termini ve sonucun göstergelerle nasıl değerlendirileceğini belirleyin; dokümante edilmiş bilgi olarak tutun. |
| 7 | Destek | |
| 7.1 | Kaynaklar | Sistemin ihtiyaç duyduğu insan, zaman, bütçe ve ekipmanı sağlayın. |
| 7.2 | Yeterlilik | İSG performansını etkileyen işleri yapanların yeterliliğini (tehlikeyi tanıma becerisi dâhil) tanımlayın, eksikleri giderin ve kanıtını saklayın. |
| 7.3 | Farkındalık | Çalışanların politikayı, hedefleri, ilgili tehlike ve riskleri, olayların sonuçlarını ve ciddi ve yakın tehlike karşısında kendilerini işten uzaklaştırabileceklerini, bunun için olumsuz sonuçla karşılaşmayacaklarını bilmesini sağlayın. |
| 7.4 | İletişim | |
| 7.4.1 | Genel | İç ve dış iletişimde neyi, ne zaman, kiminle ve nasıl paylaşacağınızı belirleyin; gerektiğinde iletişim kanıtlarını saklayın. |
| 7.4.2 | İç iletişim | Yükleniciler ve ziyaretçiler dâhil kademeler ve birimler arasında iletişim kurun; çalışanların iyileştirmeye katkı vermesini sağlayın. |
| 7.4.3 | Dış iletişim | İletişim prosesleriniz ve yasal şartlar gerektirdiği ölçüde dışarıyla iletişim kurun. |
| 7.5 | Dokümante edilmiş bilgi | |
| 7.5.1 | Genel | Standardın istediği ve etkin bir sistem için gerekli gördüğünüz dokümante edilmiş bilgileri tutun. |
| 7.5.2 | Oluşturma ve güncelleme | Dokümanları tanımlayın, uygun formatta hazırlayın, gözden geçirip onaylayın. |
| 7.5.3 | Dokümante edilmiş bilginin kontrolü | Erişilebilirlik, koruma, dağıtım, saklama, sürüm kontrolü ve imha kurallarını belirleyin; dış kaynaklı dokümanları da kontrol edin. |
| 8 | Operasyon | |
| 8.1 | Operasyonel planlama ve kontrol | |
| 8.1.1 | Genel | İSG şartlarını karşılayan prosesleri planlayıp kontrol edin, çalışma kriterleri koyun, işi çalışana uyarlayın; birden çok işverenin bulunduğu işyerlerinde diğer işverenlerle koordinasyon kurun. |
| 8.1.2 | Tehlikelerin ortadan kaldırılması ve İSG risklerinin azaltılması | Riskleri kontrol hiyerarşisiyle azaltın: ortadan kaldırma, ikame, mühendislik kontrolleri ve işin yeniden düzenlenmesi, eğitim dâhil idari kontroller, en son KKD. |
| 8.1.3 | Değişikliğin yönetimi | Planlı geçici ve kalıcı değişiklikleri (proses, ekipman, iş organizasyonu, yasal şartlar, bilgi) kontrol edin; istenmeyen değişikliklerin sonuçlarını gözden geçirin. |
| 8.1.4 | Satın alma | |
| 8.1.4.1 | Genel | Satın alınan ürün ve hizmetlerin İSG sisteminize uygun olmasını sağlayın. |
| 8.1.4.2 | Yükleniciler | Yüklenicinin işinin size, sizin işinizin yükleniciye yarattığı tehlike ve riskler için koordinasyon kurun; yüklenici seçiminde İSG kriterleri belirleyin. |
| 8.1.4.3 | Dış kaynak kullanımı | Dışarıya verilen fonksiyon ve prosesleri kontrol altında tutun. |
| 8.2 | Acil durumlara hazırlık ve müdahale | İlk yardım dâhil olası acil durumlara müdahaleyi planlayın, kişileri eğitin, planları periyodik olarak deneyin ve tatbikat yapın, tatbikat ve gerçek olaylardan sonra gözden geçirin; dokümante edilmiş bilgi tutun. |
| 9 | Performans değerlendirme | |
| 9.1 | İzleme, ölçme, analiz ve performans değerlendirme | |
| 9.1.1 | Genel | Neyin izlenip ölçüleceğine (yasal uyum, tehlikelerle ilgili faaliyetler, hedeflerdeki ilerleme, kontrollerin etkinliği), nasıl ve ne zaman yapılacağına karar verin; ölçüm cihazlarını kalibre edin; sonuçları saklayın. |
| 9.1.2 | Uygunluğun değerlendirilmesi | Yasal ve diğer şartlara uyumu belirlenen sıklıkta değerlendirin, gerekirse önlem alın ve sonuçları saklayın. |
| 9.2 | İç tetkik | |
| 9.2.1 | Genel | Sistemin hem kendi şartlarınıza hem ISO 45001'e uygun ve etkin biçimde uygulandığını planlı aralıklarla tetkik edin. |
| 9.2.2 | İç tetkik programı | Tetkik programını planlayın, tetkikçileri tarafsızlık ve objektifliği sağlayacak şekilde seçin, sonuçları ilgili yöneticilere, çalışanlara ve temsilcilerine bildirin, kanıtları saklayın. |
| 9.3 | Yönetimin gözden geçirmesi | Üst yönetim, sistemin uygunluğunu, yeterliliğini ve etkinliğini planlı aralıklarla gözden geçirir, iyileştirme ve kaynak kararları alır, çıktıları çalışanlara duyurur ve sonuçları saklar. |
| 10 | İyileştirme | |
| 10.1 | Genel | İyileştirme fırsatlarını belirleyin ve hayata geçirin. |
| 10.2 | Olay, uygunsuzluk ve düzeltici faaliyet | Olay ve uygunsuzluklara müdahale edin, çalışanların katılımıyla inceleyin, kök nedenleri bulun, risk değerlendirmesini gözden geçirin, kontrol hiyerarşisi ve değişiklik yönetimiyle düzeltici faaliyet belirleyin, etkinliğini doğrulayın ve kayıt tutun. |
| 10.3 | Sürekli iyileştirme | Sistemin uygunluğunu, yeterliliğini ve etkinliğini iyileştirin; İSG'yi destekleyen kültürü ve çalışan katılımını geliştirin, sonuçları duyurun ve kanıt saklayın. |
Tabloyu tetkikçi gözüyle okuduğunuzda iki şey öne çıkar. Birincisi, çalışan katılımı 5.4 ile sınırlı değildir: tehlike tanımlamada, olay incelemesinde ve iyileştirmede yeniden karşınıza çıkar. İkincisi, 6.1.2, 8.1.2 ve 10.2 tek bir döngüdür: tehlikeyi bulursunuz, kontrol hiyerarşisiyle kontrol edersiniz, bir şey ters gittiğinde risk değerlendirmesine geri dönersiniz. 6.1.2'nin sahadaki uygulaması için adım adım risk değerlendirmesi rehberimize bakabilirsiniz.
Madde 6.1.2 Uygulamada: Hangi Risk Değerlendirme Yöntemi?
ISO 45001 tanımlı bir yöntem ve kriter ister (6.1.2.2) ama bir yöntem adı vermez. L tipi matris, Fine-Kinney yöntemi ya da başka bir dokümante yaklaşım maddeyi karşılayabilir; yeter ki tutarlı uygulayın, her puanın ne anlama geldiğini tanımlayın ve sonucu 8.1.2'deki kontrol seçiminde kullanın. Türkiye'de risk değerlendirmesi zaten İSG Risk Değerlendirmesi Yönetmeliği gereği yapıldığı için, ISO 45001'de ayrı bir yöntem icat etmek yerine mevcut değerlendirmenizi sistemin parçası yapmanız yeterlidir. Tetkikçi bunu genellikle sahadan bir tehlike seçip değerlendirmeden sahadaki kontrol tedbirine kadar izleyerek sınar.
2024'te Ne Değişti: İklim Değişikliği Tadili
ISO Şubat 2024'te ISO 45001:2018/Amd 1:2024, Climate action changes tadilini yayımladı (ISO). Tek sayfalık bu tadil, 4.1'e kuruluşun iklim değişikliğinin ilgili bir konu olup olmadığını belirlemesini isteyen bir cümle, 4.2'ye de ilgili tarafların iklimle ilgili şartları olabileceğini belirten bir not ekledi. Aynı değişiklik ISO'nun diğer yönetim sistemi standartlarına da yapıldı.
IAF ile ISO'nun Şubat 2024 tarihli ortak bildirisine göre 4.1 ve 4.2'nin genel amacı değişmedi, tam bir geçiş programına gerek görülmedi ve belgelerin yeniden düzenlenmesi gerekmedi. Belgelendirme kuruluşları yeni metni tetkik ediyor; iklim değişikliğini ele aldığınızı gösteremezseniz bulgu yazılabiliyor. İSG açısından açık sahada sıcak stresini, aşırı hava olaylarını ya da acil çıkış yollarının su basmasını düşünebilirsiniz. İklim değişikliğinin sizin için ilgili olmadığına karar verirseniz gerekçesini kayda geçirin.
ISO 45001 ve 6331 Sayılı Kanun: Belge Yasal Yükümlülüğün Yerini Tutmaz
ISO 45001 belgesi, 6331 sayılı İş Sağlığı ve Güvenliği Kanunu'ndaki hiçbir yükümlülüğü kaldırmaz veya azaltmaz. Kanun (RG 30.06.2012, sayı 28339) ISO 45001'e atıf yapmaz ve belgeli işyerleri için bir muafiyet öngörmez. Standart da yasal şartları belirlemenizi (6.1.3), politikada bunlara uymayı taahhüt etmenizi (5.2) ve uyumu değerlendirmenizi (9.1.2) ister; uyup uymadığınıza ise belge değil mevzuat ve iş müfettişi bakar. Kanun'un 4. maddesinin 2. fıkrası da açıktır: "İşyeri dışındaki uzman kişi ve kuruluşlardan hizmet alınması, işverenin sorumluluklarını ortadan kaldırmaz." Bir danışman ya da belgelendirme kuruluşuyla çalışmanız da bu kapsamdadır.
İyi kurulmuş bir ISO 45001 sistemi ise 6331'in istediklerini düzenli yürütmek için iyi bir çerçevedir. Aşağıdaki eşleştirme, sistemi kurarken yasal yükümlülüğü hangi maddeye bağlayacağınızı gösterir:
| ISO 45001 maddesi | 6331 ve ilgili mevzuat | Pratikte |
|---|---|---|
| 5.1 Liderlik ve taahhüt | Md. 4: işverenin genel yükümlülüğü | Sorumluluk her durumda işverendedir; Md. 4(2) dışarıdan hizmet almanın sorumluluğu kaldırmadığını söyler. |
| 5.3 Roller ve sorumluluklar | Md. 6: iş güvenliği uzmanı, işyeri hekimi ve gerekli işyerlerinde diğer sağlık personeli | Kanuni İSG profesyonellerinizin görevlerini sistemdeki rollerle aynı belgede tanımlayın. |
| 5.4 İstişare ve katılım | Md. 18: çalışanların görüşünün alınması ve katılımı; Md. 22: elli ve daha fazla çalışanın bulunduğu, altı aydan fazla süren sürekli işlerin yapıldığı işyerlerinde İSG kurulu | Kurul toplantıları ve çalışan temsilcisi görüşleri 5.4 için doğrudan kanıttır. |
| 6.1.2 Tehlike tanımlama ve risk değerlendirmesi | Md. 10 ve İSG Risk Değerlendirmesi Yönetmeliği (RG 29.12.2012, sayı 28512) | Yasal risk değerlendirmeniz, 6.1.2'nin çekirdeğidir; ikinci bir değerlendirme gerekmez. |
| 7.2 Yeterlilik, 7.3 Farkındalık | Md. 16: bilgilendirme; Md. 17: çalışanların eğitimi | Eğitim kayıtları hem yasal hem 7.2 kanıtıdır. |
| 7.3 (ciddi ve yakın tehlike) | Md. 13: çalışmaktan kaçınma hakkı | 7.3'teki "kendini işten uzaklaştırma" farkındalığını bu hakla birlikte anlatın. |
| 8.2 Acil durumlar | Md. 11: acil durum planları, yangınla mücadele ve ilk yardım; Md. 12: tahliye | Acil durum planı ve tatbikat kayıtları ortak kanıttır. |
| 10.2 Olay ve düzeltici faaliyet | Md. 14: iş kazası ve meslek hastalıklarının kayıt ve bildirimi (SGK'ya üç iş günü içinde) | Yasal bildirim süresini olay inceleme prosedürünüze yazın. |
ISO 45001 Hangi Dokümante Edilmiş Bilgileri İster?
ISO 45001, hem dokümanlar ("muhafaza edilen") hem kayıtlar ("saklanan") için dokümante edilmiş bilgi terimini kullanır. El kitabı ya da sabit sayıda yazılı prosedür şart koşmaz. Aşağıdaki tablo, standardın açıkça istediği ve belgelendirme tetkikçisinin göreceği dokümante edilmiş bilgileri listeler.
| Madde | Muhafaza edilecek bilgi (dokümanlar) | Madde | Saklanacak bilgi (kayıtlar) |
|---|---|---|---|
| 4.3 | İSG yönetim sisteminin kapsamı | 6.1.1 | Riskler, fırsatlar ve bunları ele alma faaliyetleri |
| 5.2 | İSG politikası | 6.1.3 | Yasal ve diğer şartlar |
| 5.3 | Roller, sorumluluklar ve yetkiler | 7.2 | Yeterlilik kanıtları |
| 6.1.1 | Riskleri ve fırsatları ele alma prosesleri | 7.4.1 | İletişim kanıtları (uygun olduğu ölçüde) |
| 6.1.2.2 | İSG risklerini değerlendirme yöntemi ve kriterleri | 9.1.1 | İzleme ve ölçme sonuçları; ölçüm cihazlarının kalibrasyon ve bakımı |
| 6.2.2 | İSG hedefleri ve bunlara ulaşma planları | 9.1.2 | Uyum değerlendirme sonuçları |
| 8.1.1 | Proseslerin planlandığı gibi yürüdüğüne güven verecek ölçüde proses bilgisi | 9.2.2 | Tetkik programı ve tetkik sonuçları |
| 8.2 | Acil durum müdahale prosesleri ve planları | 9.3 | Yönetimin gözden geçirmesi sonuçları |
| 10.2 | Olay ve uygunsuzluklar, alınan önlemler ve etkinlikleri | ||
| 10.3 | Sürekli iyileştirme kanıtları |
Birçok kuruluş tehlike tanımlama, olay incelemesi, değişiklik yönetimi veya iç tetkik için ayrıca prosedür yazar. Bunlar iyi uygulamadır, standardın açık şartı değildir. Türkiye'de risk değerlendirmesi raporu, acil durum planı ve eğitim kayıtları zaten yasal olarak hazırlandığı için bu tablodaki kayıtların önemli bir kısmı elinizde olabilir. Tetkikçi kalın bir el kitabı yerine sahayla örtüşen kısa bir tehlike listesini görmeyi tercih eder.
ISO 45001 Belgelendirme Süreci Nasıl İşler?
ISO 45001 belgelendirmesi, bağımsız bir belgelendirme kuruluşunun yürüttüğü üç yıllık bir döngüdür: iki aşamalı ilk tetkik, sonraki iki yılda gözetim tetkikleri ve belge süresi dolmadan yeniden belgelendirme tetkiki. ISO kimseyi belgelendirmez ve belge düzenlemez (ISO). Akredite belgelendirme kuruluşları, yönetim sistemi belgelendirmesi yapan kuruluşlara yönelik ISO/IEC 17021-1:2015 standardına ve IAF zorunlu dokümanlarına göre çalışır.
| Adım | Ne olur | Dayanağı |
|---|---|---|
| 1. Sistemi kurup işletin | 4–10. maddelere karşı boşluk analizi, uygulama, en az bir iç tetkik ve bir yönetimin gözden geçirmesi | 1. aşamada iç tetkik ve yönetimin gözden geçirmesinin planlanıp yapıldığına bakılır (ISO/IEC 17021-1, 9.3.1.2.2) |
| 2. Belgelendirme kuruluşu seçin | ISO 45001 için akredite olup olmadığını kontrol edip teklif alın | Tetkik süresi, kontrolünüzdeki yükleniciler dâhil efektif personel sayısına ve İSG risklerinin karmaşıklık kategorisine göre hesaplanır (IAF MD 5) |
| 3. 1. aşama tetkik | Dokümante sistem, kapsam, sahalar ve prosesler, yasal şartlar ve 2. aşamaya hazırlık incelenir | ISO/IEC 17021-1, 9.3.1.2 |
| 4. 2. aşama tetkik | Uygulamanın ve etkinliğin sahada tetkiki: görüşmeler, kayıtlar, işin gözlenmesi | ISO/IEC 17021-1, 9.3.1.3 |
| 5. Uygunsuzlukları kapatın | Bulgular için düzeltme ve düzeltici faaliyet | Büyük uygunsuzluklar için yapılan düzeltme ve düzeltici faaliyetler, 2. aşamanın son gününden itibaren 6 ay içinde doğrulanamazsa yeniden 2. aşama yapılır (9.5.3.2) |
| 6. Belgelendirme kararı | Kuruluş karar verir ve belgeyi düzenler; ilk üç yıllık döngü bu kararla başlar | ISO/IEC 17021-1, 9.1.3.2 |
| 7. Gözetim tetkikleri | Yeniden belgelendirme yılları hariç her takvim yılında en az bir kez; ilki belgelendirme kararından itibaren 12 ay içinde | ISO/IEC 17021-1, 9.1.3.3 |
| 8. Yeniden belgelendirme | Üçüncü yılda, belge süresi dolmadan tetkik | ISO/IEC 17021-1, 9.1.3.2 ve 9.6.3 |
Belgelendirme ve Akreditasyon Farkı: TÜRKAK'ın Rolü
ISO, belgelendirmeyi bir sistemin belirlenen şartları karşıladığına dair bağımsız bir kuruluşun verdiği yazılı güvence, akreditasyonu ise bir belgelendirme kuruluşunun uluslararası standartlara göre çalıştığının resmî olarak tanınması diye tanımlar. Kuruluşunuz belgelendirilir; belgelendirme kuruluşu ise akredite edilir.
Türkiye'nin ulusal akreditasyon kuruluşu, 4457 sayılı Kanun ile kurulan TÜRKAK'tır. TÜRKAK, Türkiye'de uygunluk değerlendirme kuruluşlarını akredite etmeye yetkili tek kurumdur ve Avrupa Akreditasyon Birliği (EA) ile Global Akreditasyon Birliği (Global ACI) bünyesindeki karşılıklı tanınma düzenlemelerine taraftır. Global ACI, 1 Ocak 2026'dan beri IAF ve ILAC'ın uluslararası tanınma rolünü üstlenmiş durumda; IAF MLA kapsamında verilmiş akreditasyonlar tanınmaya devam ediyor. TÜRKAK'ın sitesindeki "Akredite Kuruluş Arama" ile bir yönetim sistemi belgelendirme kuruluşunun akreditasyonunu, IAF CertSearch veritabanıyla da akredite bir belgenin geçerliliğini kontrol edebilirsiniz. ISO'ya göre akreditasyon zorunlu değildir, ama kuruluş seçerken kontrol etmenizi önerir.
ISO 45001 Tetkikinde Neye Bakılır?
İç tetkik (Madde 9.2) ve belgelendirme tetkiki aynı kanıtları kullanır: doküman, kayıt, görüşme ve gözlem. Belgelendirme tetkikçisi genellikle her dosyayı okumaz, iz sürer:
- Sahadan bir tehlike seçer (forklift güzergâhı, solvent deposu) ve risk değerlendirmesini, 8.1.2'ye göre seçilen kontrol tedbirlerini ve 7.2 eğitim kayıtlarını ister.
- Yöneticilere değil çalışanlara sorar: nasıl danışıldı (5.4), bir tehlikeyi nasıl bildiriyorlar? 5.1 misillemeye karşı koruma istediği için insanların bildirim yaparken kendini güvende hissedip hissetmediğine bakar.
- Yakın tarihli bir olayı seçer ve inceleme, kök neden, düzeltici faaliyet ve güncellenen risk değerlendirmesi zincirini izler (10.2).
- Yasal şartlar listesini sahayla (6.1.3) ve son uyum değerlendirmesiyle (9.1.2) karşılaştırır.
- Yönetimin gözden geçirmesini okur ve üst yönetimin gerçekten karar alıp almadığına bakar (9.3).
Belgelendirme kuruluşu gelmeden kullanabileceğiniz bir kontrol listesi ve raporlama formatı için İSG iç denetim rehberimize bakın.
OHSAS 18001'den ISO 45001'e: Ne Değişti, Ne Zaman?
ISO 45001, İngiliz standardı OHSAS 18001'in yerini aldı. ISO temel farkları şöyle sıralar: liderliğin katılımına daha güçlü vurgu, bağlam analizi ve risk temelli düşünmenin eklenmesi, diğer ISO yönetim sistemi standartlarıyla uyum ve İSG performansını iyileştirmeye daha fazla odaklanma.
| ISO'nun belirttiği fark | ISO 45001'de nerede |
|---|---|
| Liderliğin katılımına daha güçlü vurgu | 5. maddenin adı "Liderlik ve çalışanların katılımı"; 5.1 genel sorumluluk ve hesap verebilirliği üst yönetime verir |
| Bağlam analizi | 4.1 (iç ve dış konular) ve 4.2 (çalışanlar ve diğer ilgili taraflar) |
| Risk temelli düşünme | 6.1: yalnız İSG risklerini değil, yönetim sistemine yönelik riskleri ve fırsatları da kapsar |
| Diğer ISO standartlarıyla uyum | ISO 9001 ve ISO 14001 ile aynı üst düzey yapı ve madde numaraları |
| İSG performansını iyileştirmeye odak | 6.1.2.3 (İSG fırsatları) ve 10.3 (sürekli iyileştirme) |
Geçiş kurallarını IAF belirledi. IAF MD 21:2018, ISO 45001:2018'in yayımından itibaren üç yıllık bir geçiş süresi tanıdı; bu sürenin sonunda akredite OHSAS 18001:2007 belgelerinin geçerliliği sona erecekti. COVID-19 nedeniyle IAF süreyi altı aya kadar uzatarak 30 Eylül 2021'e çekti.
ISO 45001'de Sık Yapılan Hatalar
1. Sistemi Bir Doküman Projesi Gibi Görmek
Sistem tetkiki geçmek için yazılır ve klasörde yaşar. 2. aşama tetkik uygulamayı ve etkinliği sahada inceler; risk değerlendirmesi çalışanların gerçekte yaptığı işle örtüşmüyorsa bu fark uygunsuzluk olur, risk de kontrolsüz kalır.
2. İşi İSG Birimine Bırakmak
5.1 genel sorumluluk ve hesap verebilirliği üst yönetime verir. Yönetimin gözden geçirmesinde (9.3) hiçbir karar, kaynak ya da takip yoksa sistemin sahibi yok demektir ve tetkikçi bunu fark eder. 6331 açısından da sorumluluk zaten işverendedir.
3. Çalışanlara Kâğıt Üzerinde Danışmak
Risk değerlendirmesindeki bir imza, katılım değildir. 5.4 yönetici olmayan çalışanları özellikle anar ve katılımın önündeki engellerin kaldırılmasını ister. Kestirme yolları bilen insanları dışarıda bırakmak, gerçek tehlikeleri kaçıran değerlendirmeler üretir.
4. Kendi İşinizi Tetkik Etmek
İç tetkikçiler, tetkikin objektif ve tarafsız olmasını sağlayacak şekilde seçilmelidir (9.2.2). Kendi yazdığı prosedürleri tetkik eden bir İSG uzmanı genellikle onları doğrular; tetkikçileri birimler veya sahalar arasında değiştirin.
5. Risk Değerlendirmesine Dönmeden Faaliyeti Kapatmak
10.2, bir olaydan sonra mevcut risk değerlendirmelerini gözden geçirmenizi ve önlemleri kontrol hiyerarşisi ile değişiklik yönetimine (8.1.3) göre seçmenizi ister. "Çalışana yeniden eğitim verildi" bunu nadiren karşılar. Olay incelemesi, düzeltici faaliyet ve CAPA ve değişiklik yönetimi rehberlerimiz döngüyü nasıl kapatacağınızı gösteriyor.
FindRisk ile ISO 45001 Çalışmaları
FindRisk, iOS ve Android için bir denetim ve risk değerlendirmesi uygulamasıdır. ISO 45001 sisteminin kanıtlarının çoğunun üretildiği saha tarafında işinizi kolaylaştırır: tehlikeyi bulmak, riski puanlamak ve gördüğünüzü belgelemek.
Tehlike tanımlama ve risk değerlendirmesi (6.1.2) için çalışma alanını fotoğraflayıp tehlikeyi fotoğraf üzerinde işaretleyebilir, uygulamanın yapay zekâ analiziyle aynı fotoğraftaki diğer olası tehlikeleri görebilirsiniz. Her tehlike Fine-Kinney yöntemiyle puanlanabilir; bu da 6.1.2.2 için dokümante ve tutarlı bir yöntem sağlar. İzlemeye (9.1) veri sağlayan rutin denetimler ve tetkik öncesi saha turları için FindRisk, sahanın ve işin tanımından yapay zekâ ile denetim kontrol listesi oluşturabilir ve fotoğraflı, puanlı profesyonel raporu saniyeler içinde üretir.
FindRisk denetim ve risk değerlendirmesine odaklanır. Bir doküman kontrol sistemi ya da kapsamlı bir EHS yazılımı değildir; politikanız, yasal şartlar listeniz, tetkik programınız ve yönetimin gözden geçirmesi kayıtlarınız başka bir yerde tutulur.
Sıkça Sorulan Sorular
ISO 45001 zorunlu mu?
Hayır. ISO 45001 gönüllü bir standarttır; ISO'ya göre kuruluşlar belgelendirmeye gidip gitmemeyi kendileri seçer. Bazıları standardı yalnızca iyi uygulama olarak kullanır, bazıları müşterilerine güvence vermek için belge alır. Bir sözleşme, müşteri veya sektör şartı istemedikçe zorunlu değildir. 6331 sayılı Kanun'daki yükümlülükleriniz ise belge olsun olmasın aynen geçerlidir.
ISO 45001 belgesi ile akreditasyon arasındaki fark nedir?
Belgeyi kuruluşunuz alır: bağımsız bir belgelendirme kuruluşunun, İSG yönetim sisteminizin ISO 45001'e uygun olduğuna dair yazılı güvencesidir. Akreditasyonu belgelendirme kuruluşu alır: Türkiye'de TÜRKAK gibi ulusal bir akreditasyon kuruluşunun, o kuruluşun belgelendirme yapmaya yetkin olduğunu tanımasıdır. ISO kimseyi belgelendirmez. Sözleşme imzalamadan önce kuruluşun ISO 45001 için akredite olduğunu kontrol edin.
ISO 45001 yazılı prosedür şart koşar mı?
ISO 45001 belirli sayıda yazılı prosedür veya el kitabı şart koşmaz. Kapsam, İSG politikası, roller, risk değerlendirme yöntemi, hedefler ve acil durum planları gibi dokümante edilmiş bilgiler ile yeterlilik kanıtları, izleme sonuçları, tetkik sonuçları, yönetimin gözden geçirmesi sonuçları ve olay ile düzeltici faaliyet kayıtlarını ister. Yazılı tarif olmadan aksayabilecek prosesler için ayrıca prosedür yazmanız iyi olur.
ISO 45001 belgesi kaç yıl geçerlidir?
Akredite bir ISO 45001 belgesi, belgelendirme kararıyla başlayan üç yıllık bir döngüyle verilir. Bu sürede her takvim yılında en az bir gözetim tetkiki yapılır; ilki karardan itibaren en geç 12 ay içindedir. Üçüncü yılda, belge süresi dolmadan yapılan yeniden belgelendirme tetkiki belgeyi yeni bir döngü için yeniler.
2024'te ISO 45001'de ne değişti, yeni sürüm geliyor mu?
2024 tarihli 1 No'lu Tadil, 4.1 ve 4.2'ye iklim değişikliğini ekledi: iklim değişikliğinin ilgili bir konu olup olmadığına karar vermeniz gerekir ve ilgili tarafların iklimle ilgili şartları olabilir. Belgelerin yeniden düzenlenmesi gerekmedi. Ayrıca ISO standardı revize ediyor; ISO/DIS 45001 hazırlanıyor ve ISO 45001:2027 olarak yayımlanması planlanıyor. O zamana kadar belgelendirme, tadiliyle birlikte ISO 45001:2018'e göre yapılır.
Küçük bir işletme ISO 45001 belgesi alabilir mi?
Evet. ISO 45001 büyüklüğü, türü ve faaliyeti ne olursa olsun her kuruluşa uygulanabilir; ISO küçük kuruluşlar için ayrıca uygulamalı bir rehber de yayımlıyor. Küçük işletme de tüm maddeleri karşılamalıdır, ancak doküman ve prosesler sade olabilir. Tetkik süresi de kısalır, çünkü belgelendirme kuruluşları süreyi efektif personel sayısı ve İSG risk düzeyinden hesaplar.
Sonuç
ISO 45001 bir şablon değil, bir şartlar bütünüdür. 4–10. maddeler sistemin neyi başarması gerektiğini söyler: bağlamınızı anlayın, üst yönetimi sorumlu kılın, çalışanları katın, riskleri değerlendirip kontrol hiyerarşisiyle kontrol edin, performansı izleyin ve olaylardan ders çıkarın. Bunu nasıl yapacağınız size kalmıştır; yukarıdaki madde tablosu, tetkikçinin neye bakacağının pratik bir haritasıdır.
Belgelendirme üç yıllık döngüde bağımsız bir kontrol ekler; ama isteğe bağlıdır ve 6331'deki yükümlülüklerin yerini hiçbir zaman tutmaz. 2024 iklim tadilini şimdiden sisteminize işleyin, ISO 45001:2027 revizyonunu da yayımlandığında takip edin.
Sahada tehlikeleri belirlemek, fotoğraf üzerinde işaretlemek, Fine-Kinney ile puanlamak ve ISO 45001 sisteminizin kanıt olarak ihtiyaç duyduğu denetim raporlarını üretmek için FindRisk'i indirin.
FindRisk'i Dene
Güvenlik iş akışınızı modernleştirmeye hazır mısınız?
Yapay zeka destekli risk değerlendirmeleri yapın, raporları anında oluşturun ve ekibinizi güvende tutun — her yerde, her zaman.