İSG İç Denetimi Nasıl Yapılır: Adım Adım Rehber ve Kontrol Listesi
Sertifikasyonu Tehlikeye Atan İç Denetim Eksikliği
2021'de Birleşik Krallık'taki büyük bir imalat şirketinde yapılan ISO 45001 yenileme denetiminde dış denetçiler, son iki yılda gerçekleştirilen iç denetimlerin tamamını gözden geçirdi. Her denetim iyi puanlar almıştı. Belgeleme sıraydı. Yönetim ve gözetimciler hep birlikte memnundu.
Denetçiler daha yakından incelediğinde, son dört iç denetimin hepsinin aynı ekip amiri tarafından hazırlandığını ve hepsinin neredeyse aynı bulgular, aynı cümleler ve aynı düzeltici faaliyet önerileriyle dolduğunu gördü. Gerçek sahayı incelemek için hiç kimse zaman harcamamıştı.
Bu, iç denetim görünümündeydi. Dış denetçiler sertifikasyonu askıya aldı. Şirketin ISO 45001 sertifikası, kapsamlı bir yeniden denetim yapılana kadar geçici olarak iptal edildi.
İç denetim güvensiz bir uyum kontrolü değildir — performansı nesnel olarak değerlendirmenin gerçek bir fırsatıdır. Bu fırsatı harcamak yalnızca denetimi geçirmemek anlamına gelmez; gerçek güvenlik açıklarını görmezden gelmek anlamına gelir.
İSG İç Denetimi Nedir?
İSG iç denetimi, organizasyonun güvenlik yönetim sisteminin kendi gerekliliklerine, yasal yükümlülüklere ve ISO 45001 standartlarına uygun olup olmadığının tarafsız bir değerlendirmesidir.
İç denetimin amacı:
- ISO 45001 gerekliliklerinin karşılanıp karşılanmadığını doğrulama
- Yönetim sistemi ile sahada gerçekleşen arasındaki boşlukları belirleme
- Güvenlik programının etkinliğini değerlendirme
- Sürekli iyileştirme için girdi sağlama
İç ve Dış Denetim Karşılaştırması
| Faktör | İç Denetim | Dış Denetim |
|---|---|---|
| Kim yürütür? | Organizasyon içinden bağımsız biri | Akredite dış kuruluş |
| Sıklık | Yılda en az 1 kez (risk bazlı daha sık) | ISO sertifikası için 3 yılda bir yenileme |
| Amaç | Sürekli iyileştirme, boşluk belirleme | Sertifika doğrulama, uyumluluk onayı |
| Maliyet | Personel maliyeti, az dış maliyet | Akreditasyon kuruluşu ücreti |
| ISO 45001 zorunluluğu | Evet — Madde 9.2 gereği zorunlu | ISO sertifikasyonu hedefleniyorsa zorunlu |
| Derinlik | Sistem odaklı + saha uygulaması | Sistem belgesi odaklı |
ISO 45001 İç Denetim Gereklilikleri
ISO 45001 Madde 9.2, iç denetim için şunları gerektirir:
- Periyodik iç denetimlerin planlanması ve yürütülmesi
- Denetçilerin objektiflik ve tarafsızlık sağlayacak şekilde seçilmesi (kendi çalışmalarını denetleyemezler)
- Bulguların belgelenmesi
- İlgili yönetimin bilgilendirilmesi
- Uyumsuzlukların giderilmesi için düzeltici faaliyet başlatılması
5 Aşamalı İç Denetim Süreci
Aşama 1: Planlama (1–2 Hafta Önce)
Aşağıdakileri belirleyin:
- Kapsam: Hangi bölümler, süreçler veya siteler denetlenecek
- Kriterler: ISO 45001, yasal gereklilikler, organizasyonun kendi prosedürleri
- Denetim ekibi: Bağımsız denetçiler — denetledikleri alanların doğrudan yöneticisi olmayan kişiler
- Zaman çizelgesi: Denetim günleri, mülakatlar ve raporlama
- Bildirim: Denetlenecek bölüm yöneticileri önceden bilgilendirilir
Önceki denetim bulgularını, düzeltici faaliyetlerin durumunu ve belgelenmiş riskleri önceden inceleyin.
Aşama 2: Belgeler İncelemesi
Saha denetiminden önce şunları inceleyin:
- İSG politikası ve hedefleri
- Tehlike tanımlama ve risk değerlendirme kayıtları
- Yasal uyumluluk kayıtları
- Olay ve ramak kala raporları
- Düzeltici faaliyet kapanış oranları
- Eğitim ve sertifikasyon kayıtları
- Önceki denetim bulguları ve aksiyon planları
Aşama 3: Saha Denetimi
Belge incelemesi sistem uyumluluğunu doğrular; saha denetimi uygulamayı doğrular. İkisi birlikte olmadan denetim eksiktir.
Saha denetiminde şunları yapın:
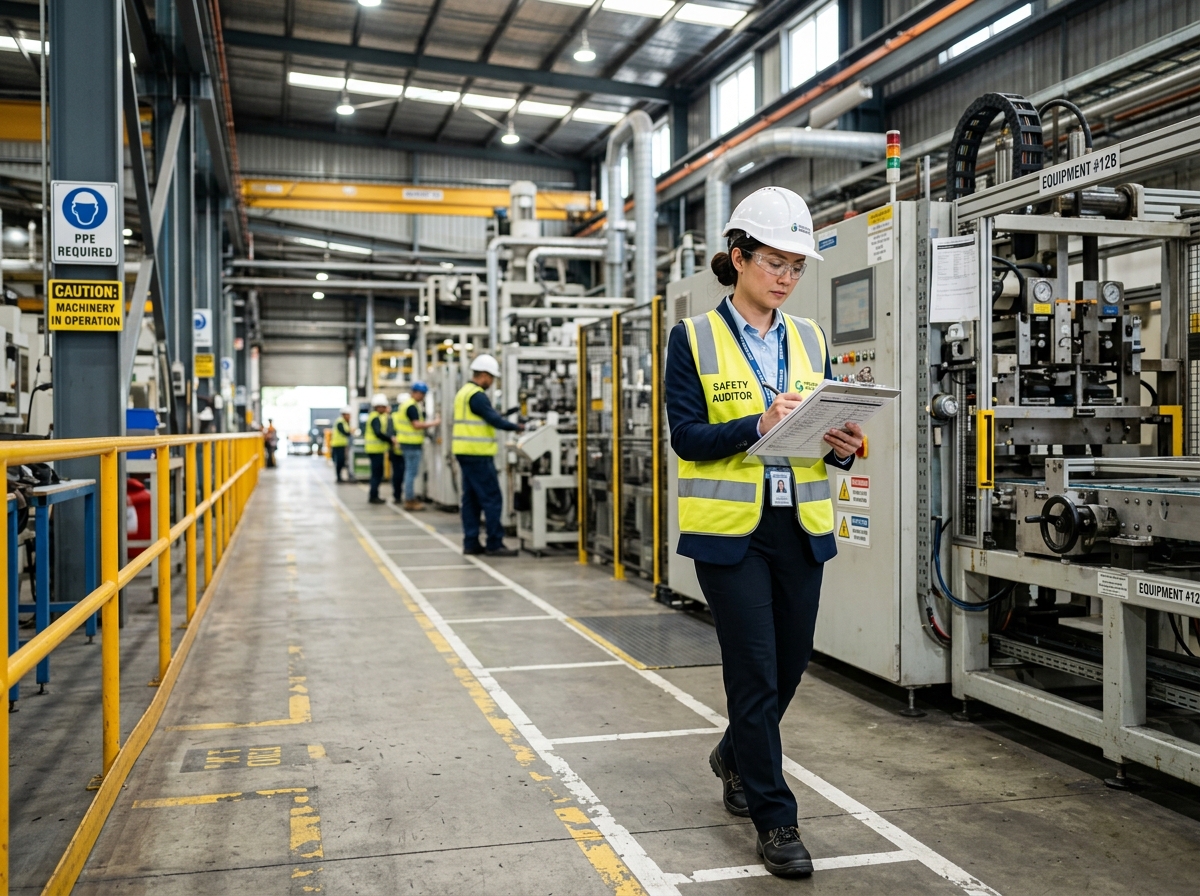
- Alanları fiziksel olarak dolaşın ve gözlem yapın
- Çalışanlar ve yöneticilerle mülakat yapın
- Prosedürlerin sahada gerçekten nasıl uygulandığını gözlemleyin
- Ekipman, işaretleme ve güvenlik tesisatlarını kontrol edin
- Bulgulara fotoğraflı kanıt ekleyin
Görüşme teknikleri:
- Açık uçlu sorular sorun: "Güvenlik endişeniz olduğunda ne yapıyorsunuz?"
- Sürecin anlaşıldığını sormaktan kaçının: "Prosedürü biliyor musunuz?"
- Davranışı gözlemleyin: "Bir sonraki adımı bana gösterin."
Aşama 4: Bulguların Sınıflandırılması
Denetim bulguları genellikle üç kategoriye ayrılır:
| Sınıf | Tanım | Örnek |
|---|---|---|
| Uyumsuzluk | ISO 45001 veya yasal gereklilik karşılanmıyor | Risk değerlendirmeleri son 2 yıldır güncellenmemiş |
| Gözlem | Uyumsuzluk değil ama iyileştirme fırsatı | Belgeleme tutarsız olsa da içerik doğru |
| İyi Uygulama | Standart gereksinimin ötesine geçen olumlu örnek | Sahadan yönetim kararlarını etkileyen çalışan odaklı ramak kala sistemi |
Aşama 5: Denetim Raporu ve Takip
Denetim raporu şunları içermelidir:
- Kapsam, tarih ve denetim ekibi
- Denetlenen süreçler ve alanlar
- Her bulgunun kanıt referansıyla birlikte listesi
- Uyumsuzlukların düzeltilmesi için sorumlu sahip ve son tarih
- Gözlemler ve öneriler
- Yönetim özeti
ISO 45001 Madde Madde Kontrol Listesi
Madde 4–5: Organizasyon Bağlamı ve Liderlik
| Kontrol Maddesi |
|---|
| Organizasyon bağlamı (iç ve dış) belgelenmiş ve güncel mi? |
| İlgili taraflar ve gereklilikleri tanımlanmış mı? |
| OHS politikası tüm çalışanlara iletilmiş ve erişilebilir mi? |
| Üst yönetim OHS sistemi için liderlik taahhüdünü gösteriyor mu? |
| Çalışan katılım mekanizmaları işletiyor mu? |
Madde 6: Planlama
| Kontrol Maddesi |
|---|
| Tehlikeler sistematik olarak tanımlanmış ve değerlendirilmiş mi? |
| Yasal ve diğer gereklilikler değerlendirme sürecine dahil mi? |
| OHS hedefleri belirlenmiş, ölçülmüş ve izleniyor mu? |
| Değişikliklerin OHS riskleri üzerindeki etkileri değerlendiriliyor mu? |
| Fırsatlar (OHS performansını iyileştirme) tanımlanmış mı? |
Madde 7: Destek
| Kontrol Maddesi |
|---|
| OHS görevleri için yeterli kaynaklar tahsis edilmiş mi? |
| Tüm çalışanlar ilgili tehlikeler ve kontroller konusunda yeterli yetkinliğe sahip mi? |
| Eğitim kayıtları güncel ve doğrulanmış mı? |
| OHS bilgisi çalışanlara iletiliyor mu? |
| Belgeleme gereklilikleri karşılanıyor mu? |
Madde 8: Operasyon
| Kontrol Maddesi |
|---|
| Operasyonel kontroller risk değerlendirmesiyle uyumlu mu? |
| Yönetim değişiklikleri süreçte OHS etkileri için değerlendiriliyor mu? |
| Yüklenici güvenlik yönetimi uygulanıyor mu? |
| Acil durum hazırlığı ve müdahale planları güncel ve test edilmiş mi? |
| Satın alma süreçleri OHS gereksinimlerini kapsıyor mu? |
Madde 9: Performans Değerlendirme
| Kontrol Maddesi |
|---|
| Öncü ve gecikmiş göstergeler izleniyor ve rapor ediliyor mu? |
| Yasal uyumluluk değerlendirmeleri yapılıyor mu? |
| İç denetimler program dahilinde yürütülüyor mu? |
| Yönetim gözden geçirmeleri gerçekleştiriliyor ve belgeleniyor mu? |
| Gözden geçirme sonuçları iyileştirme kararlarına yol açıyor mu? |
Madde 10: İyileştirme
| Kontrol Maddesi |
|---|
| Olaylar, uyumsuzluklar araştırılıyor ve raporlanıyor mu? |
| Kök neden analizi yapılıyor mu? |
| Düzeltici faaliyetler kapatılıyor ve etkinlikleri değerlendiriliyor mu? |
| Sürekli iyileştirme için süreç işletiyor mu? |
Yaygın Uyumsuzluklar: Denetimde Sıklıkla Karşılaşılanlar
Deneyimli İSG denetçileri bu uyumsuzluklara sıklıkla rastlar:
| Uyumsuzluk | Neden Görülür |
|---|---|
| Tehlike tanımlama güncellenmemiş | İlk değerlendirme yapıldıktan sonra çalışmalar, ekipman veya prosedürler değişmiş ancak güncelleme yapılmamış |
| Kök neden analizi eksik | Olay raporları "insan hatası" veya "dikkatsizlik" ile bitiyor, sistem analizi yapılmıyor |
| Düzeltici faaliyet kapatma oranı düşük | Faaliyetler açılıyor ancak sahip atanmıyor veya son tarihler takip edilmiyor |
| Yüklenici güvenlik entegrasyonu zayıf | Yükleniciler sisteme dahil edilmemiş; denetimler sadece doğrudan istihdamı kapsıyor |
| Yasal uyumluluk değerlendirmesi eksik | Gerekli yasal değerlendirme yapılmıyor; yasal değişiklikler takip edilmiyor |
| İç denetim bağımsızlığı yok | Kişiler kendi süreçlerini denetliyor |
FindRisk ile İç Denetim Desteği
Saha denetimi sırasında belgeleme: FindRisk, iç denetim sırasında saha bulgularını, fotoğrafları ve gözlemleri kaydetmek için kullanılabilir. Belgeler zaman damgalı ve geotagli.
Düzeltici faaliyet takibi: Her denetim bulgusu için FindRisk'te bir düzeltici faaliyet oluşturun. Sahip, son tarih ve kapanış durumu sistem üzerinden izlenir.
Trend analizi: Birden fazla denetim dönemindeki bulgular karşılaştırılabilir — hangi alanlarda tekrar eden bulgular var, düzeltici faaliyetlerin etkinliği nasıl?
Sıkça Sorulan Sorular
İç denetim ne sıklıkta yapılmalıdır?
ISO 45001 belirli bir sıklık belirtmez; ancak yıllık en az bir tam sistem denetimi çoğu organizasyon için minimum standarttır. Yüksek riskli alanlar veya önceki denetimlerde uyumsuzluk belirlenen bölümler için daha sık (3–6 aylık) denetim önerilir. Denetim programı, kapsamı ve sıklığı belirlemek için risk bazlı bir yaklaşım kullanılmalıdır.
İç denetçilerin sertifikası gerekli mi?
ISO 45001, iç denetçilerin denetim metodolojisi ve denetlenecek standart konusunda yetkin olmasını gerektirir. Formel sertifikasyon (ISO 45001 iç denetçi eğitimi) zorunlu değildir ancak tavsiye edilir. Denetçiler eğitim, deneyim ve yetkinlik kombinasyonuyla uygun yetkinliği gösterebilir.
Bulgu sayısı çok az ise ne anlama gelir?
Çok az bulgu her zaman iyi bir İSG sistemini göstermez — yetersiz bir denetimi de gösterebilir. Gerçekten etkili bir sistem, denetçilerin gerçekten sondaj yaptığı kapsamlı bir denetimde bazı gözlemler ve iyileştirme fırsatları üretir. Birden fazla kez sıfır bulgu — özellikle aynı denetçiden — dikkatle incelenmeli.
Sonuç
İç denetim, ISO 45001'in zorunlu tuttuğu için yaptığınız bir şey olmamalı. Güvenlik yönetim sisteminizin gerçekte ne kadar iyi çalıştığını — yalnızca kağıt üzerinde değil, sahada — anlamak için yapılan değerli bir süreçtir.
En iyi iç denetimler, sonuçtan bağımsız olarak organizasyonu daha güvenli yapan şeyleri bulur: sistem eksiklikleri, saha uygulamaları ve belgeleme arasındaki boşluklar ve çalışanların güvenliği engelleyen ancak henüz rapor etmedikleri şeyler.
Bu bilgi sertifikasyon için değerli değil — gerçek güvenlik yönetimi için değerli.
FindRisk'i indirin ve iç denetim bulgularını sahada kaydedin, düzeltici faaliyetleri atayın ve denetim dönemi boyunca takip edin.
FindRisk'i Dene
Güvenlik iş akışınızı modernleştirmeye hazır mısınız?
Yapay zeka destekli risk değerlendirmeleri yapın, raporları anında oluşturun ve ekibinizi güvende tutun — her yerde, her zaman.